锐捷重视产品和服务的漏洞管理,支持负责任的漏洞披露和处理过程,尊重每一个安全研究人员的研究结果,对上报的每个安全问题都有专人进行跟进、分析和处理,并及时给予答复,确保及时处置响应。
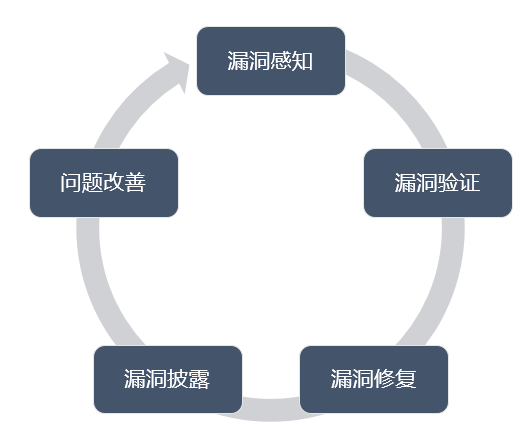
漏洞响应流程
漏洞感知:主动监控和接收漏洞上报者上报的潜在安全漏洞和问题,同时和漏洞上报者保持联系。锐捷 PSIRT(产品安全事件响应团队)将尽快响应漏洞报告,通常在五个工作日内。
漏洞验证:验证潜在安全漏洞和问题是否影响公司产品安全,并评估风险,确定漏洞等级。 锐捷PSIRT使用通用漏洞评分系统(CVSS3.1)对漏洞评分,点击查看
具体评分标准。
漏洞修复:制定漏洞风险缓解和修复方案,验证漏洞修复效果,给出产品升级包或补丁
。锐捷 PSIRT 将与产品团队合作,对报告进行初步分析与验证,以确定漏洞的有效性、严重程度和影响范围。如果我们需要更多关于所报告漏洞的信息,可能会与您联系。漏洞修复通常最多需要 90 天,某些情况下可能需要更长时间。
| CVSS3.1 评分范围 |
临时方案 |
解决方案 |
| 7.0 ~ 10.0 |
≤ 7 个工作日 |
≤ 30 个工作日 |
| 4.0 ~ 6.9 |
≤ 14 个工作日 |
≤ 60 个工作日 |
| 0.1 ~ 3.9 |
≤ 30 个工作日 |
≤ 180 个工作日 |
漏洞披露:在规避方案、补丁可用(或发布新版本)的情况下,披露漏洞信息。
问题改善:漏洞披露后,监控补救措施的有效性,收集客户反馈的问题和建议,必要时对补丁包/升级包更新,同时,锐捷将持续改善产品开发和漏洞处理流程。
整个漏洞处理过程,锐捷PSIRT会严格控制漏洞信息的范围,将之限制在仅处理漏洞的相关人员之间传递;同时也请求漏洞上报者在客户获得完整的解决方案前,对此漏洞信息进行保密。
锐捷将基于法律合规要求对所获取的漏洞数据采取必要、合理的保护措施。除非受影响客户明确提出要求或法律规定,锐捷不会主动向其他方共享或披露上述数据。



 文档评价