

如果您需要更多产品技术咨询
具体性能能否满足您的业务峰值?如何规划部署与配置?
 立即咨询
您订阅的产品有更新,请及时查阅
查看详情


提供丰富的上网行为管理,行为审计,身份认证、强大的行为分析,在满足合法合规要求的基础上,提高网络资源的应用效率
 技术参数
 产品文档
类型:
产品特性:
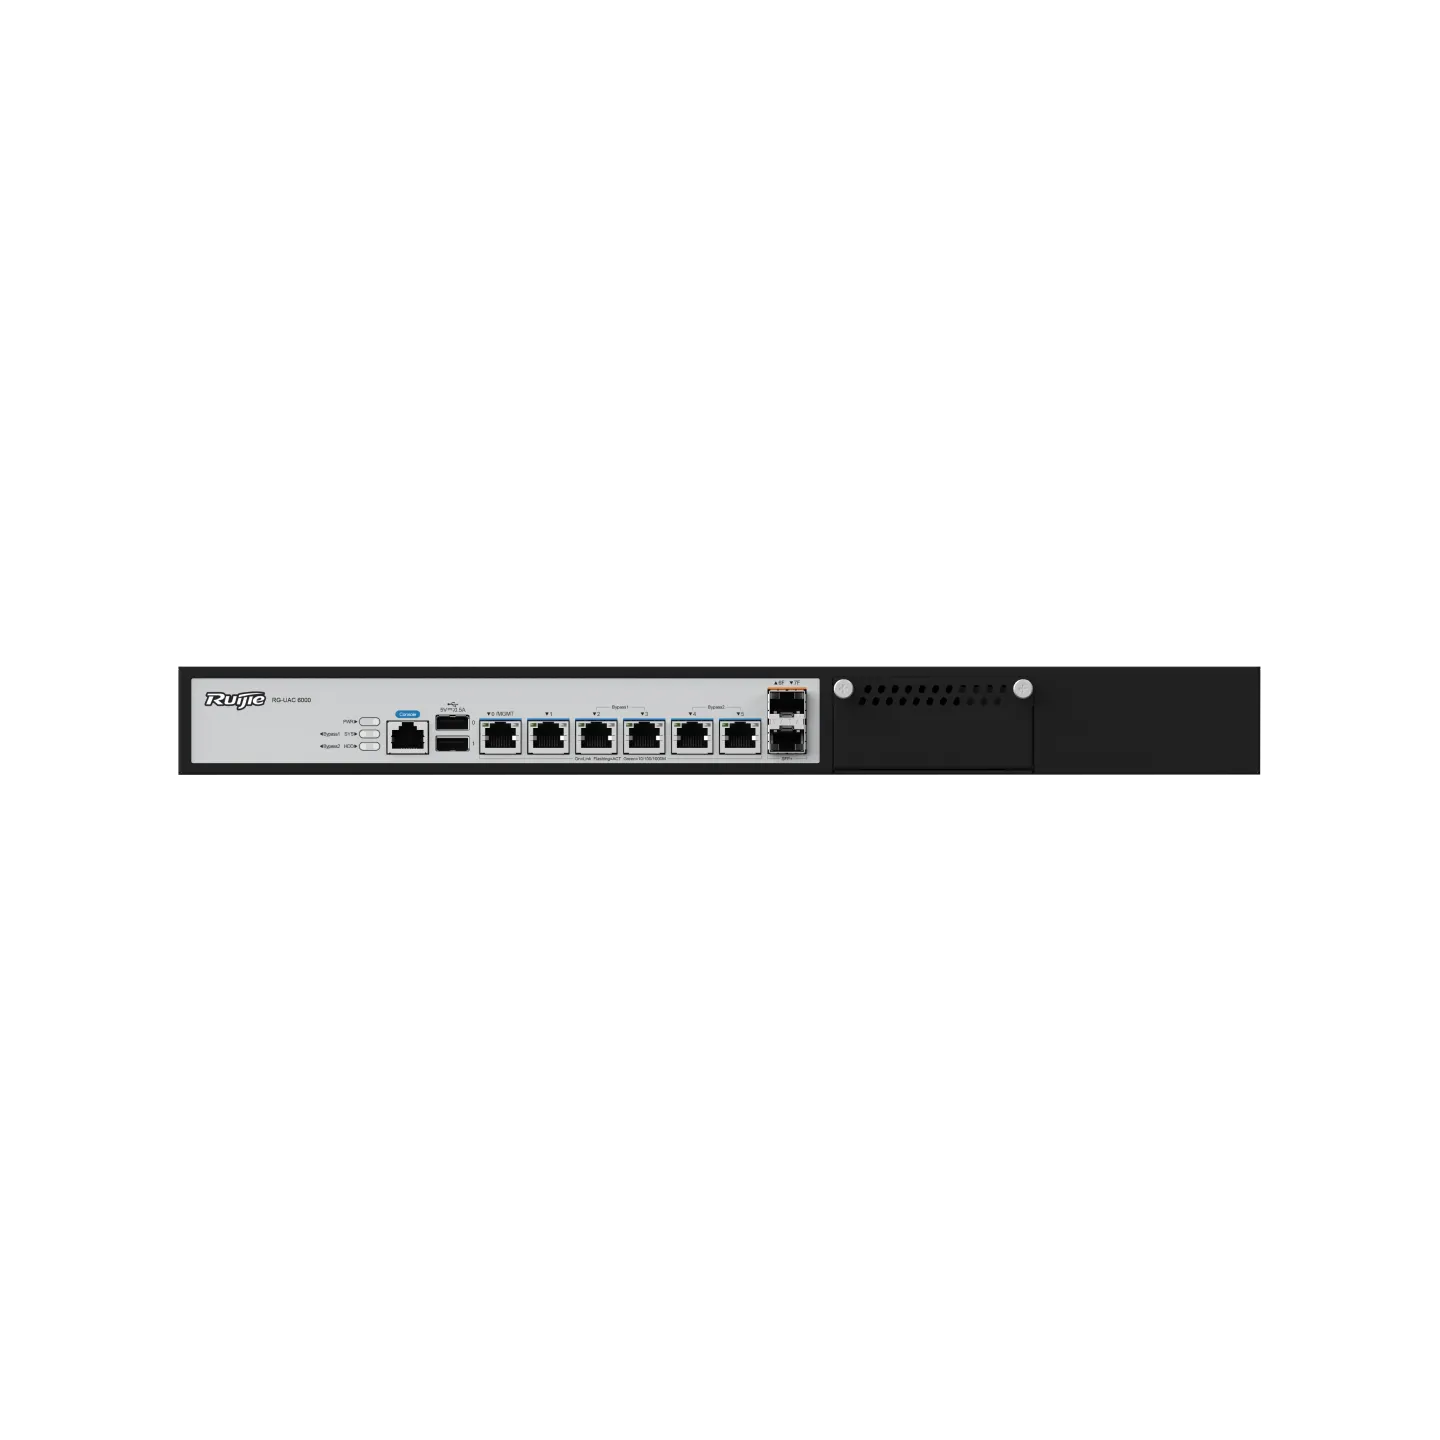
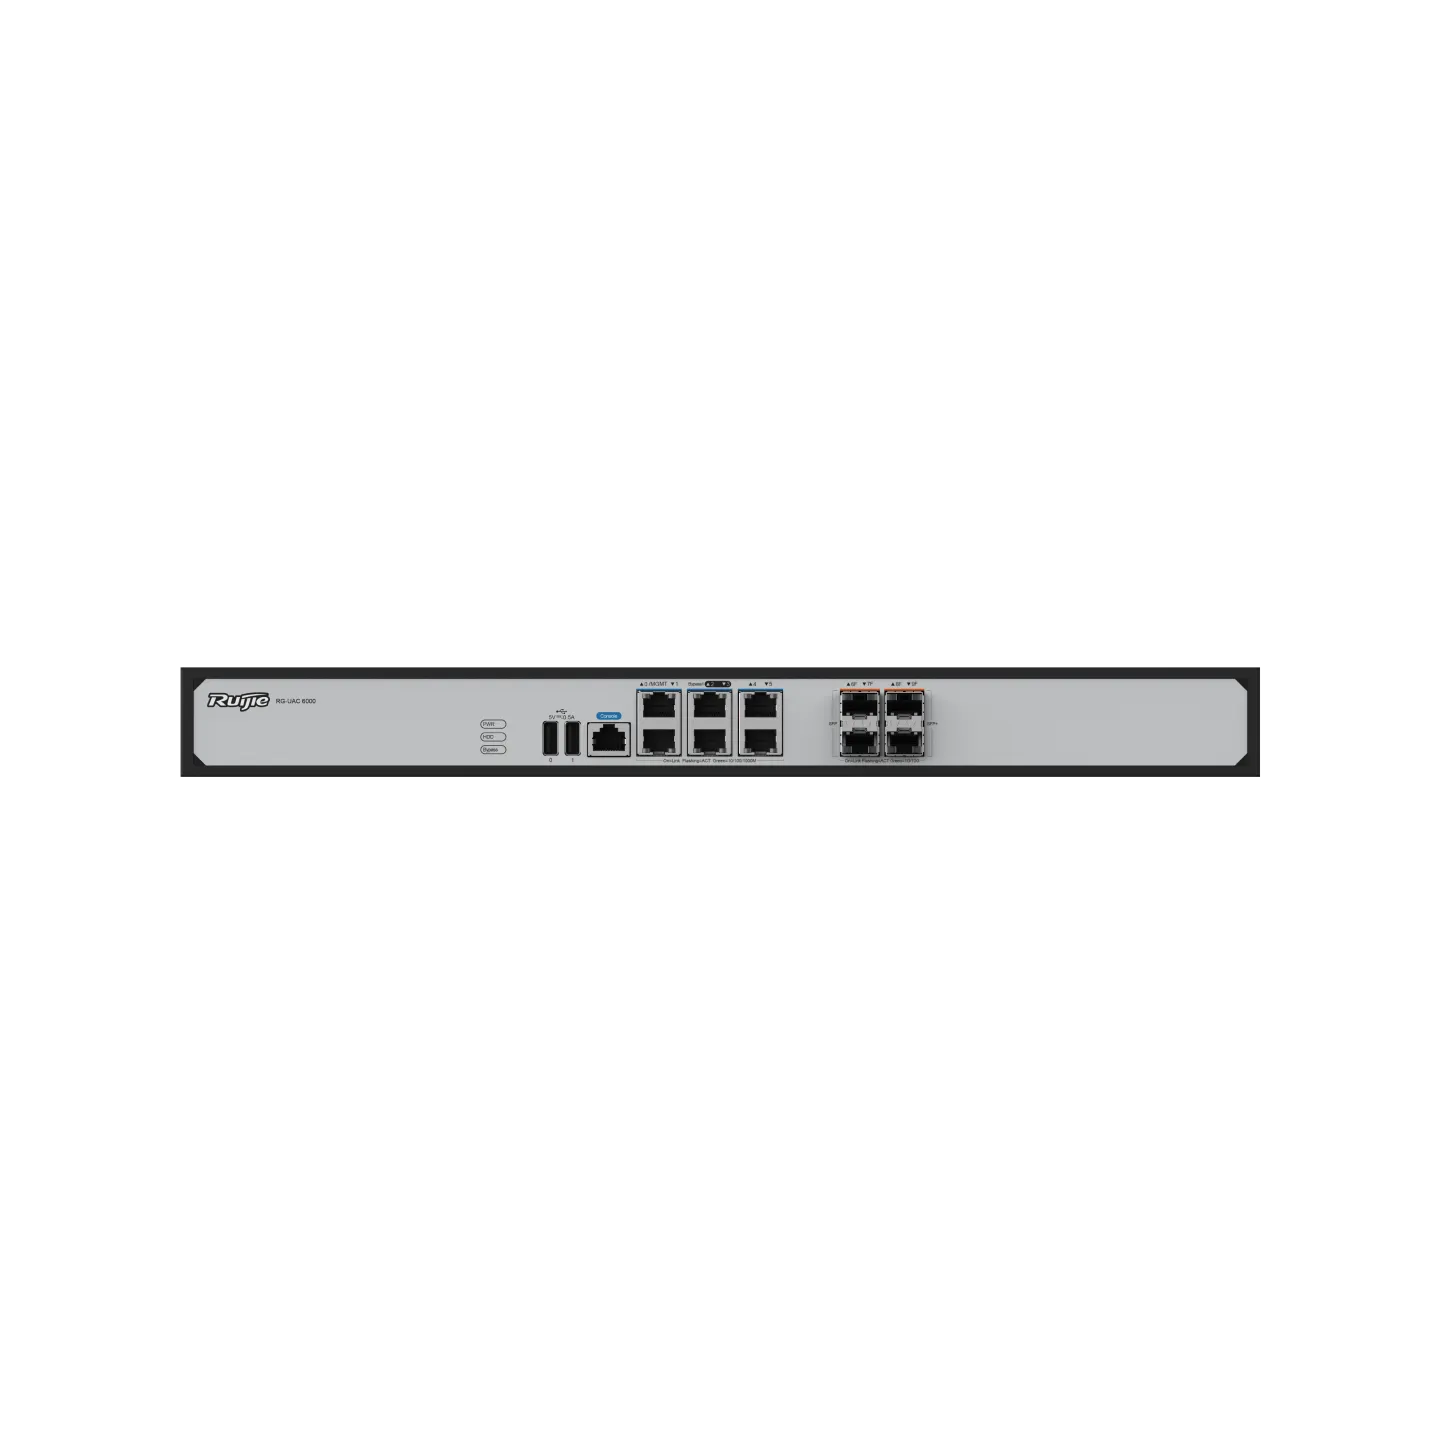
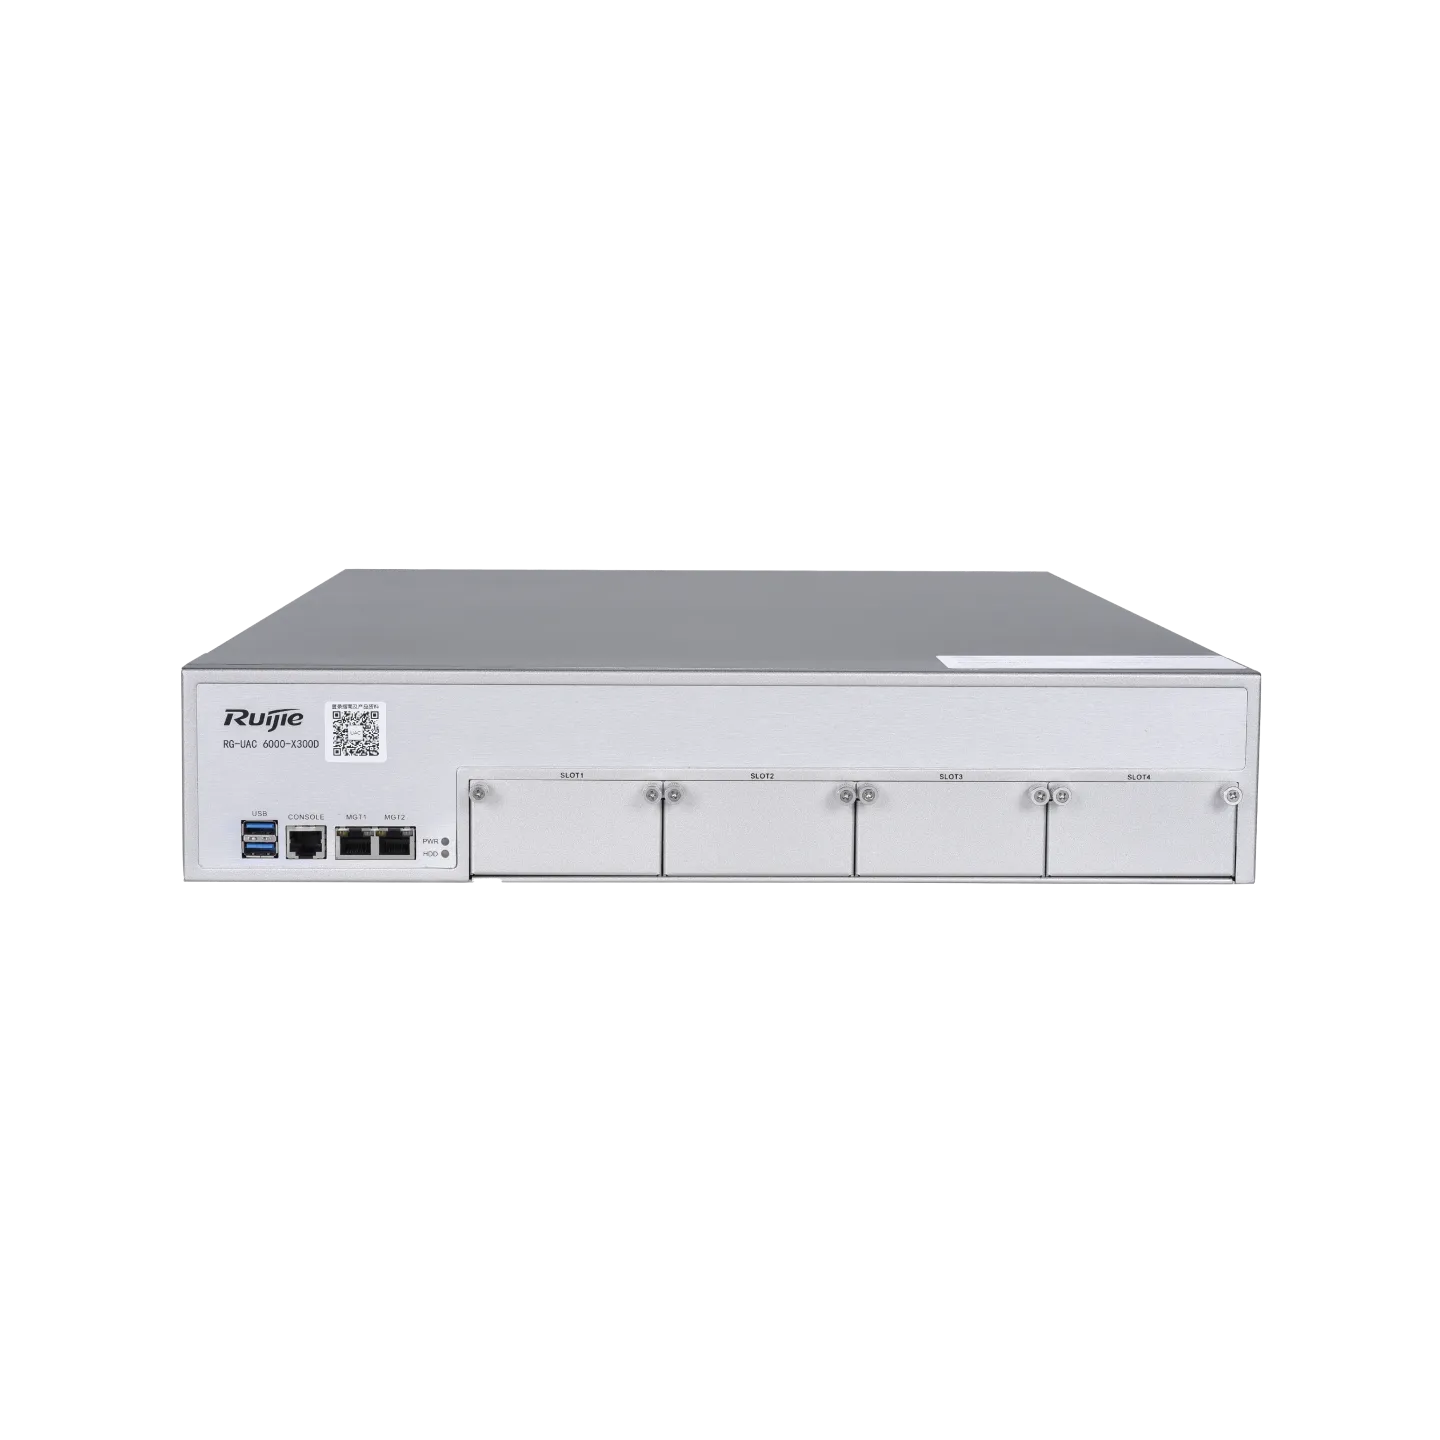
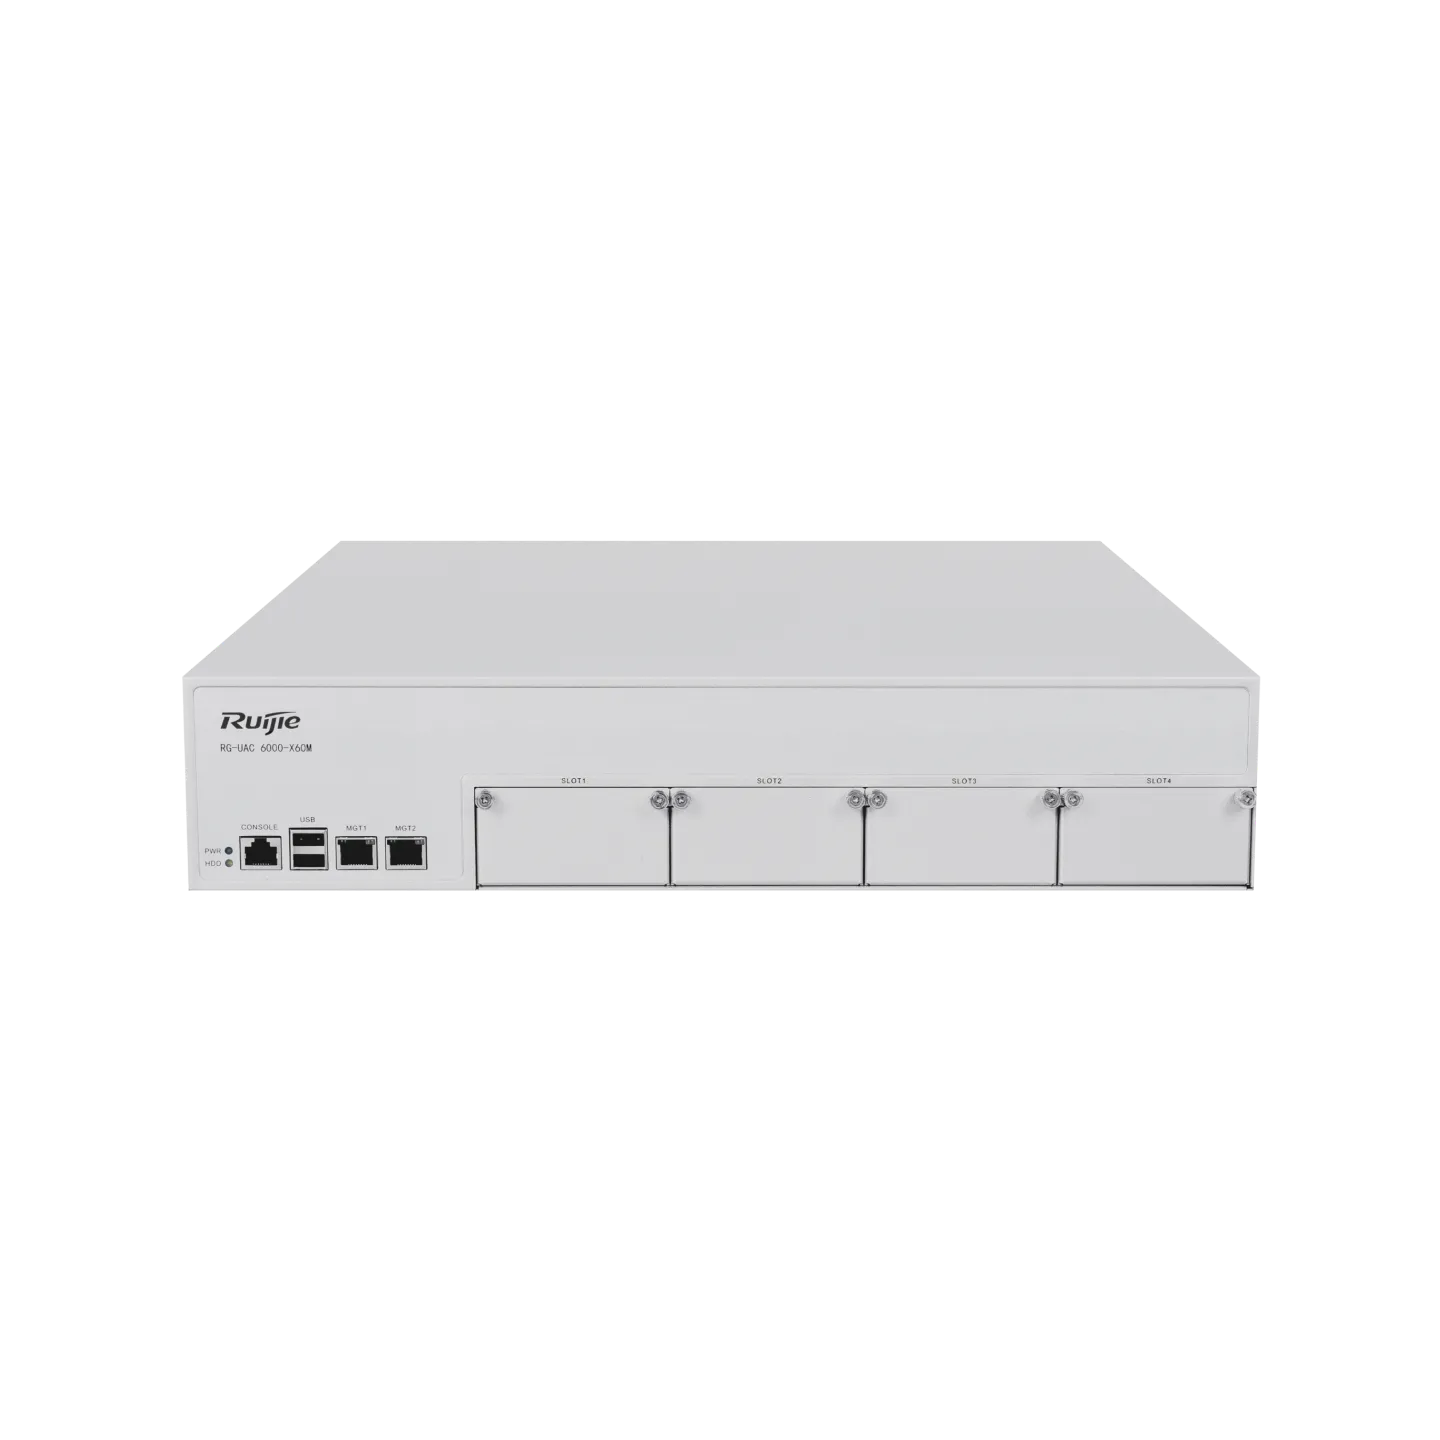
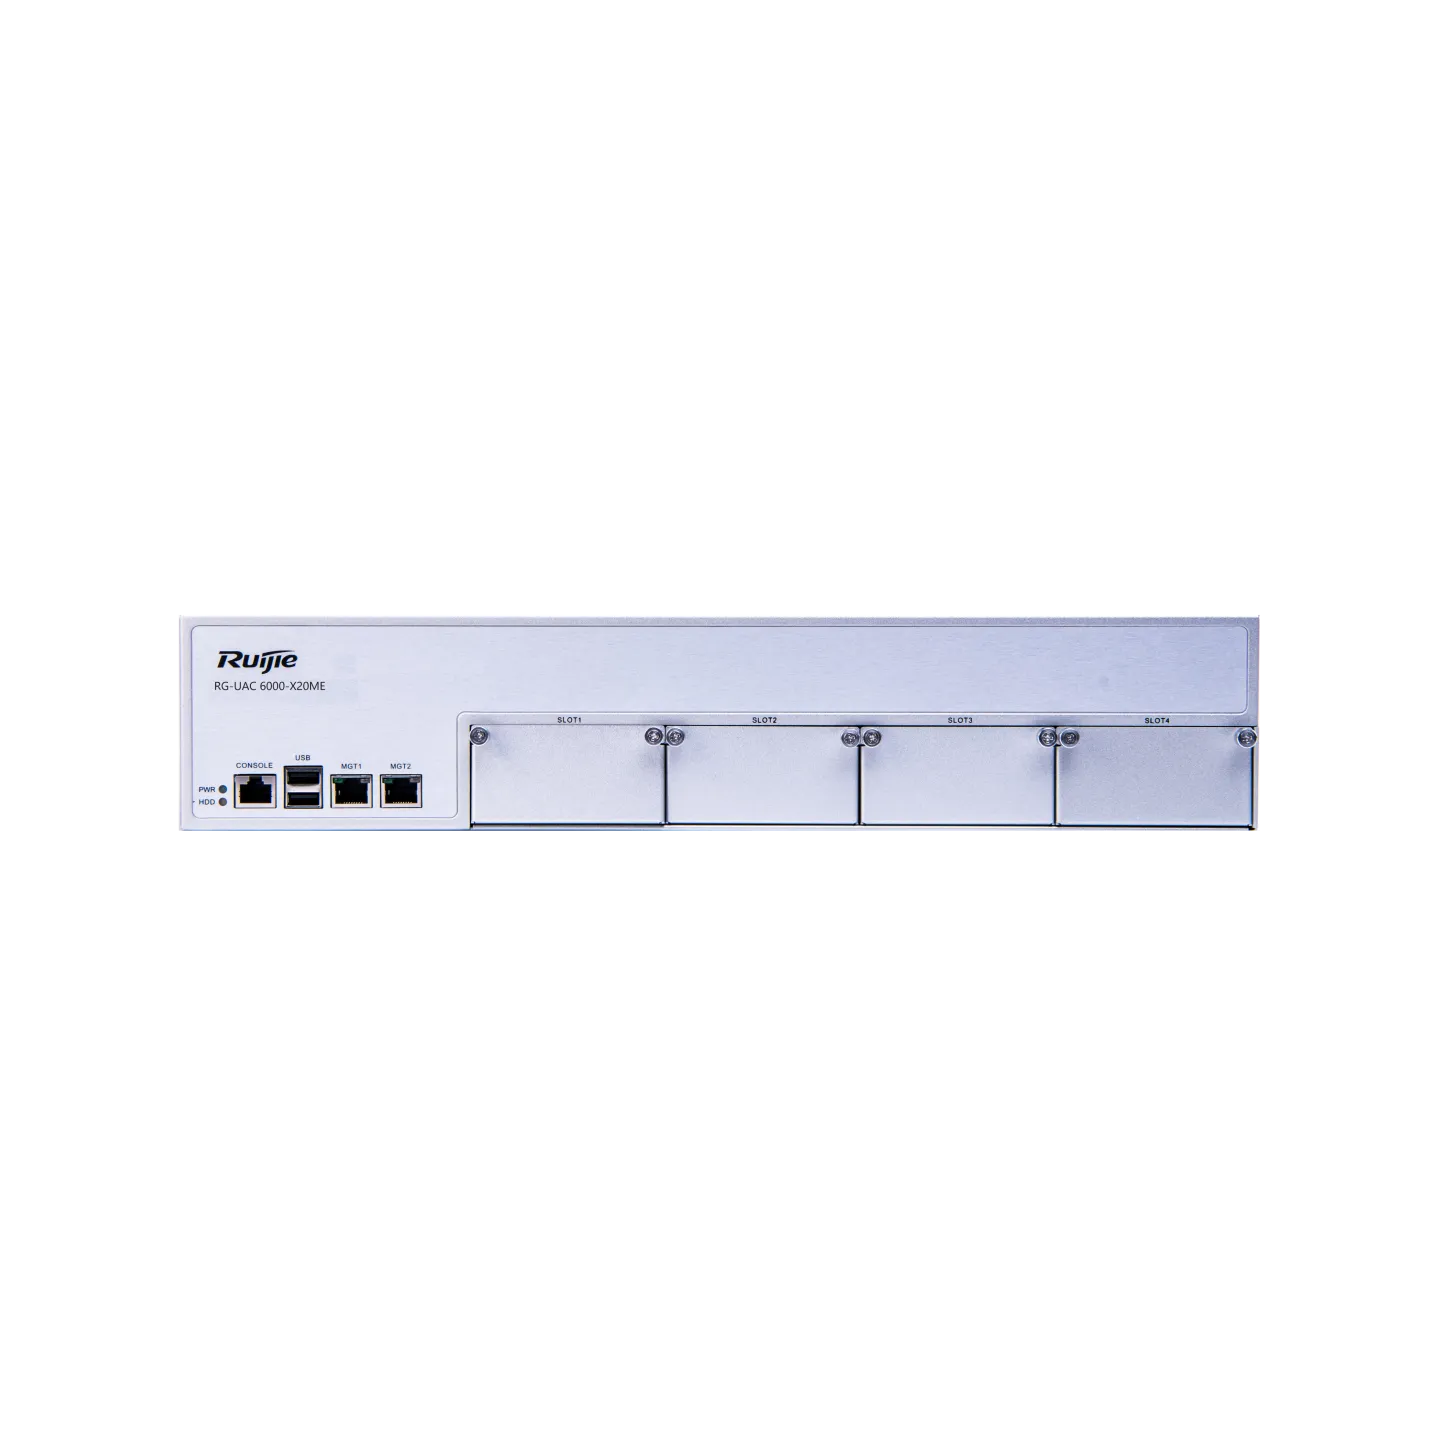
RG-UAC 6000系列应用管理网关是锐捷网络针对政府、金融、教育和中小型企业网等网络场景推出的应用管理产品。设备支持以路由、透明、旁路或混合模式部署在网络的关键节点上,对组网中的流量进行全面的检查和分析,可深度识别、管控数种IM聊天软件、P2P下载软件、炒股软件、网络游戏应用、流媒体在线视频、移动应用、网络存储等常见应用,并利用智能流控、智能阻断、智能路由、智能DNS策略等技术提供强大的带宽管理特性。同时RG-UAC系列应用管理网关具备细致的日志展示功能,能够全面、准确、细致的记录多种应用日志,包括网页、论坛、IM等等,并对日志进行统计分析,形成多种多样的数据报表,清晰、详细的呈现应用管理情况。
支持认证服务器:本地服务器、Radius服务器、AD服务器、LDAP服务器与认证服务器。
可支持短信认证、AD域联动和SAM联动等,也可以结合业务平台如飞书、钉钉和企业邮箱等。
用户管理分层次管理的组织架构,便于管理员分组管理。
可与第三方服务器进行联动,实现认证、单点登录、同步组织架构、在线用户列表和注销信息。
支持多种共享检测方式,即使在旁路模式下也能防止未授权的网络共享。
流控功能准确识别协议流量,将带宽做颗粒度的划分,保证流控的精细程度;针对IP、用户、应用的精细流量识别,统一分析,找出更准确的流控策略;对于具体用户/用户组、具体应用进行带宽限制和带宽保障,确保核心部门核心业务的正常运行与开展。
合理分配带宽,动态调节,减少浪费,提高带宽应用价值,提高带宽利用率。
通过流量应用识别与控制,限制与工作无关的上网行为,提高工作效率。
依据单位组织架构建立用户身份认证体系,并采用分时间段、基于用户、基于应用、基于行为内容的网络行为控制。
通过应用控制可以限制内网用户上网应用使用,如工作期间可限制影视视频观看,微博论坛等。
通过URL过滤可防止恶意URL访问,防护网络安全。
通知邮件收发过滤,可限制员工只能使用企业邮箱,避免使用个人邮箱存在泄密风险
通过记录审计用户上网行为网页访问,邮件收到、文件传输等,可在报表中心查询用户上网,避免文件外发泄密和非法言论,规避违法风险。
管理员可以通过流量统计分析报表可查询上网流量状态,根据用户流量排名查询网络中占用流量较大用户,根据应用流量排名占用率最高应用,便于分析对网络中的异常流量。
| 硬件规格 | RG-UAC 6000-U3100 | RG-UAC 6000-U3210 | RG-UAC 6000-X20ME | RG-UAC 6000-X60M | RG-UAC 6000-X300D |
| 系统规格 | |||||
| 内存 | 8GB | 8GB | 8GB | 8GB | 32GB |
| Flash | 8GB eMMC | 8GB CF卡 | 8GB CF卡 | 8GB CF卡 | 8GB CFAST卡 |
| 硬盘 | 标配1TB硬盘 | 标配2TB硬盘 | 标配2TB硬盘 | 标配1TB硬盘 | 标配2TB硬盘 |
| 接口规格 | |||||
| 固化业务接口 | 6个10/100/1000BASE-T接口 | 6个10/100/1000BASE-T接口 | 2个100/1000BASE-T接口 | 2个100/1000BASE-T接口 | 2个100/1000BASE-T接口 |
| 2个1GE SFP接口 | 2个10GE SFP+接口 | ||||
| 2个10GE SFP+接口 | |||||
| 固化管理接口 | 1个RJ45的Console接口 | 1个RJ45的Console接口 | 1个RJ45的Console接口 | 1个RJ45的Console接口 | 1个RJ45的Console接口 |
| USB接口 | 2个USB2.0接口 | 2个USB2.0接口 | 2个USB2.0接口 | 2个USB2.0接口 | 2个USB2.0接口 |
| 模块插槽 | 无 | 无 | 4个扩展模块插槽 | 4个扩展模块插槽 | 4个扩展模块插槽 |
| Bypass接口 | 1组Bypass接口 | 2组Bypass接口 | 最大6组Bypass接口(通过安装扩展模块支持) | 最大6组Bypass接口(通过安装扩展模块支持) | 最大6组Bypass接口(通过安装扩展模块支持) |
| 电源与功耗 | |||||
| 电源 | 内置单电源 | 内置单电源 | 内置双电源 | 内置双电源 | 内置双电源 |
| 冗余电源 | 不支持 | 不支持 | 1+1冗余 | 1+1冗余 | 1+1冗余 |
| 额定输入电压 | 200V AC~240V AC,50Hz~60Hz | 100V AC~240V AC,47Hz~63Hz | 90V AC~264V AC,50Hz~60Hz | 90V AC~264V AC,50Hz~60Hz | 90V AC~264V AC,50Hz~60Hz |
| 额定输入电流 | 2A Max | 3.5A Max | 8A | 8A | 8A |
| 整机最大功耗 | 小于60W | 小于60W | 350W | 350W | 350W |
| 首页 | RG-UAC 6000系列 |
| 设备状态 | |
| 设备状态 | 支持查看设备系统版本、应用特征库、URL库、系统时间、当前管理员等。 |
| 流量监控 | 首页支持查看实时网络流量、前十名服务实时速率分布、前十名用户实时速率排名、前十名站点排名、最近五次事件日志。 |
| 流量管理 | RG-UAC 6000系列 |
| 线路带宽配置 | 支持限制出口(WAN口)线路的总带宽。 使用“基于策略的流控”时必须先配置相应的出口线路的带宽。 |
| 基于策略的流控 | 支持配置策略流控,包括报文的源地址、目的地址、服务类型、时间段等参数。 支持保障通道、限制通道与阻断流量。 支持对七层服务、URL与文件等进行流量流控。 每种带宽支持上下行控制。 支持每条外链路单独控制,同一线路的同级通道策略,按从前往后的顺序匹配,支持匹配计数,可视化显示。 支持策略流控的增删、移动与编辑。 |
| 基于用户的流控 | 支持基于用户的流控,包括上下行带宽限制、会话控制、分类服务限制以及分时段管理。 支持带宽细分配,每个用户支持三组细分带宽控制。 每种带宽支持上下行控制。 支持匹配计数,可视化显示。 支持用户流控的增删、移动与编辑 |
| 行为管理 | RG-UAC 6000系列 |
| 防火墙 | 安全策略:
|
应用层网关:
|
|
ARP欺骗防护:
|
|
加速老化:
|
|
| 上网权限策略 | 上网权限策略支持URL过滤、关键字过滤、文件传输过滤、邮件过滤。 上网权限策略支持配置适用用户组(可以使用多个用户或用户组),可以分别设置管理员权限,低级权限管理员甚至不可查看。 上网权限策略从上而下匹配。 支持上网权限策略的增删、修改、移动与插入。 |
| 终端提醒策略 | 支持定期向内网用户弹出指定的页面,适用于公众场合,作为广告营销手段。 配置公告页面弹出的参数包括间隔、频率。 支持访问某个目的URL时重定向指定页面。 支持终端提醒策略的增删、修改、移动与插入,也是从上而下匹配。 终端提醒策略可以配置适用用户组(可以使用多个用户或用户组),可以分别设置管理员权限,低级权限管理员甚至不可查看。 |
| 用户限额策略 | 支持将超量使用网络资源(流量、带宽、会话)或违反规则的用户加入黑名单,以示惩罚。 支持设置的惩戒条件包括内部共享上网、每日总/收/发流量、每周总/收/发流量、每月总/收/发流量、每日/周/月上线时间、连续最大速率/最大会话数/新建会话数等。 惩罚手段包括强制下线、修改带宽与会话数及其累犯的严厉处罚等。 支持黑名单策略的增删、修改、移动与插入,默认从上至下匹配。 黑名单策略可以配置适用用户组(可以使用多个用户或用户组),可以分别设置管理员权限,低级权限管理员甚至不可查看。 |
| 上网审计策略 | 缺省审计所有的行为,都产生日志。 为了设备性能,支持配置部分策略记录日志,如可以对某些用户只启用URL记录和FTP记录等。 支持审计策略的增删、修改、移动与插入,默认从上至下匹配。 审计策略可以配置适用用户组(可以使用多个用户或用户组),可以分别设置管理员权限,低级权限管理员甚至不可查看。 |
| 移动终端管理 | 能够帮助用户实现无线智能终端的管理,识别无线智能终端的接入。 可以设置对移动终端的过滤、日志与信任白名单。 |
| 用户限额策略 | 可对内置应用访问进行限额,限额方式包括时长和流量。 可限制用户每天登录次数。 可限制单次在线时长。 |
| 合规准入 | 支持对操作系统、补丁、进程、文件、注册表、计划任务、杀毒软件等进行检测,满足条件的才允许正常访问网络。 支持对用户的外设进行管理,包括移动存储设备、蓝牙设备、打印机、摄像头、网络设备等。 |
| 白名单管理 | IP白名单:
|
URL白名单:
|
| 报表中心 | RG-UAC 6000系列 |
| 集中管理 | 支持配置集中管理功能开启状态、中心端地址、通讯端口、网点编号、数据加密密钥的。 支持查询加入集中网管后的虚拟IP及其与中心端连接状态。 加入集中网管后,设备本身与集中网关处于同一虚拟的局域网之中,中心端可对设备进行全面的管控。 |
| 数据中心配置 | 支持内置报表与外置报表同时配置。 支持外置报表参数配置:网点名称、外置报表IP地址、同步数据内容、同步数据方式、是否关闭内置报表。 |
| 内置报表中心 | 支持生成多种统计数据报表。 UAC只有配置了硬盘,内置报表才能生效。 |
 我要提问
 立即咨询

 文档评价